
Uma reportagem da rede de TV ABC alertou para os riscos de segurança cibernética associados aos carros elétricos de origem chinesa. A investigação destacou como as montadoras podem acessar uma grande quantidade de informações de cada veículo, que coletam dados não apenas sobre a condução, mas também sobre os próprios usuários.
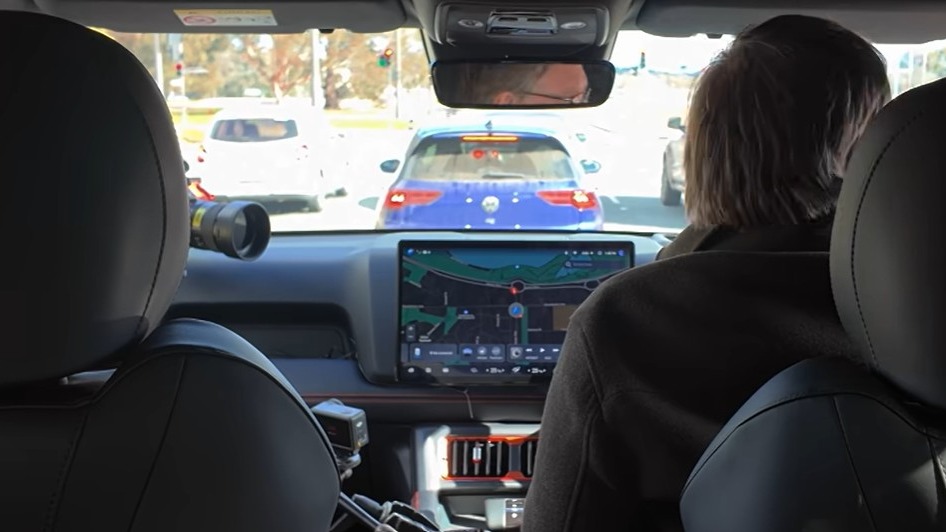
A apuração se concentrou em duas marcas chinesas: Xpeng e BYD. No caso da Xpeng, um informante da empresa conseguiu monitorar um modelo G6. Ele relatou a localização do veículo, velocidade, ocupação dos assentos e até o ângulo do volante. Essas informações estariam acessíveis para a companhia na China, mesmo a reportagem sendo realizada na Austrália.
Leia Mais
-
Busca por carros chineses cresce 51,4% no Brasil, aponta levantamento
-
China vai apertar controle sobre exportação de veículos elétricos
A situação levanta questões sobre segurança nacional, já que dados sensíveis poderiam ser enviados para o governo chinês. O risco aumenta quando autoridades do governo australiano adquirem esses veículos. O ministro do Comércio, Don Farrell, possui um BYD Shark 6, e o ministro de Mudanças Climáticas e Energia, Chris Bowen, dirige um Xpeng G6.
A Organização Australiana de Segurança e Inteligência recomendou que ministros e funcionários públicos evitem conversas delicadas em seus carros ou conectem dispositivos de trabalho, mas não há uma diretriz sobre quais veículos podem ou não ser comprados.
O risco da invasão
Para aprofundar a questão, a reportagem cedeu uma picape BYD Shark 6 por duas semanas para Dan Hreszczuk, especialista em segurança cibernética automotiva. Após identificar uma vulnerabilidade, ele acessou os sistemas do carro com facilidade. "O acesso que exploramos nem sequer tinha senha", afirmou.
Hreszczuk conseguiu trancar o motorista dentro do carro, tocar música alta e acionar limpadores e luzes com o veículo em movimento. Além das ações que podem ser perigosas no trânsito, o especialista conseguiu ouvir conversas através dos microfones internos.
Ele gravou a voz de um jornalista e isolou o comando de ativação "Hey Siri" do celular Apple, reproduzindo-o nos alto-falantes do carro. Uma vez que o assistente foi acionado, o hacker usou seus próprios comandos para obter informações do iPhone, como data de nascimento, número de telefone e contatos, incluindo o do primeiro-ministro australiano.
Confira o documentário da ABC sobre o caso:
A coleta de dados é generalizada
Embora a preocupação com a segurança tenha levado países como Reino Unido e Polônia a proibir carros chineses em locais sensíveis, não há evidências de que a China tenha solicitado às suas montadoras que espionem outros países. Ainda assim, legisladores britânicos notaram que o governo chinês tem o direito legal de acessar dados coletados pelos sistemas dos veículos.
As preocupações com a segurança automotiva não são novas nem exclusivas dos carros chineses. Um estudo da Mozilla de 2023 concluiu que 25 marcas de automóveis mereceram o selo de alerta "Privacidade Não Incluída" pelo mau tratamento dos dados dos consumidores.
Duas marcas, Nissan e Kia, chegaram a monitorar a "atividade sexual" e informações sobre a "vida sexual" dos proprietários, respectivamente. O levantamento também apontou que 84% das montadoras pesquisadas vendem os dados que coletam para terceiros. Há ainda relatos de hackers que conseguiram acessar veículos de marcas como Tesla, Kia e Subaru, indicando que a fiscalização sobre segurança e privacidade deveria se estender a todos os carros modernos.
• Assista aos vídeos do VRUM no YouTube e no Dailymotion!